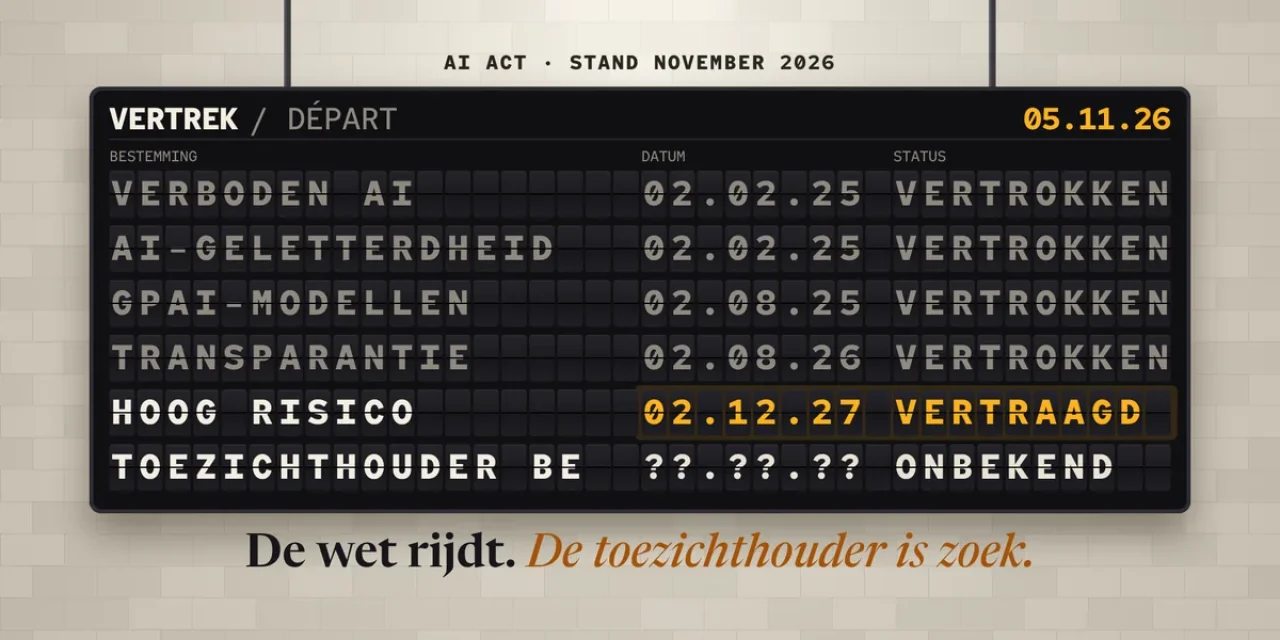
Sinds 2 augustus 2026 is de Europese AI Act voor de meeste bedrijven afdwingbaar. Verboden AI-praktijken, de plicht om je mensen AI-geletterd te maken, de transparantieregels voor chatbots en gegenereerde content, en de regels voor makers van grote AI-modellen: dat geldt allemaal nu. De zwaarste verplichtingen, voor hoog-risico-AI in bijvoorbeeld werving of kredietbeoordeling, zijn wel verschoven naar 2 december 2027.
In mei 2025 vroegen we ons op deze site af of de AI Act een silent killer van Europese innovatie is. Anderhalf jaar later kunnen we die vraag met feiten beantwoorden. De rem zat minder in de regels dan in de trage uitvoering ervan. Hieronder lees je wat er veranderde, wat je nu al moet doen, wat het kan kosten en hoe ver België staat. Met onze impact-tool zie je bovendien in een paar minuten wat de wet voor jouw bedrijf betekent.
Wat er sinds mei 2025 veranderde
De grootste wijziging heet de Digital Omnibus on AI. De Europese Commissie stelde dat pakket voor op 19 november 2025, omdat de uitvoering van de AI Act zichtbaar achterliep. Het Europees Parlement keurde het goed op 16 juni 2026 en de Raad op 29 juni. Als Verordening (EU) 2026/1744 verscheen het op 24 juli in het Publicatieblad en op 27 juli 2026 trad het in werking.
De reden voor het uitstel was praktisch. De technische normen die bedrijven nodig hebben om aan de hoog-risico-eisen te voldoen, waren niet klaar. Ook veel lidstaten hadden hun toezicht nog niet geregeld. Advocatenkantoor Gibson Dunn vat het samen als een uitstel en geen afbraak: de risicogebaseerde opbouw van de wet en de kernverplichtingen blijven overeind.
Dit veranderde concreet:
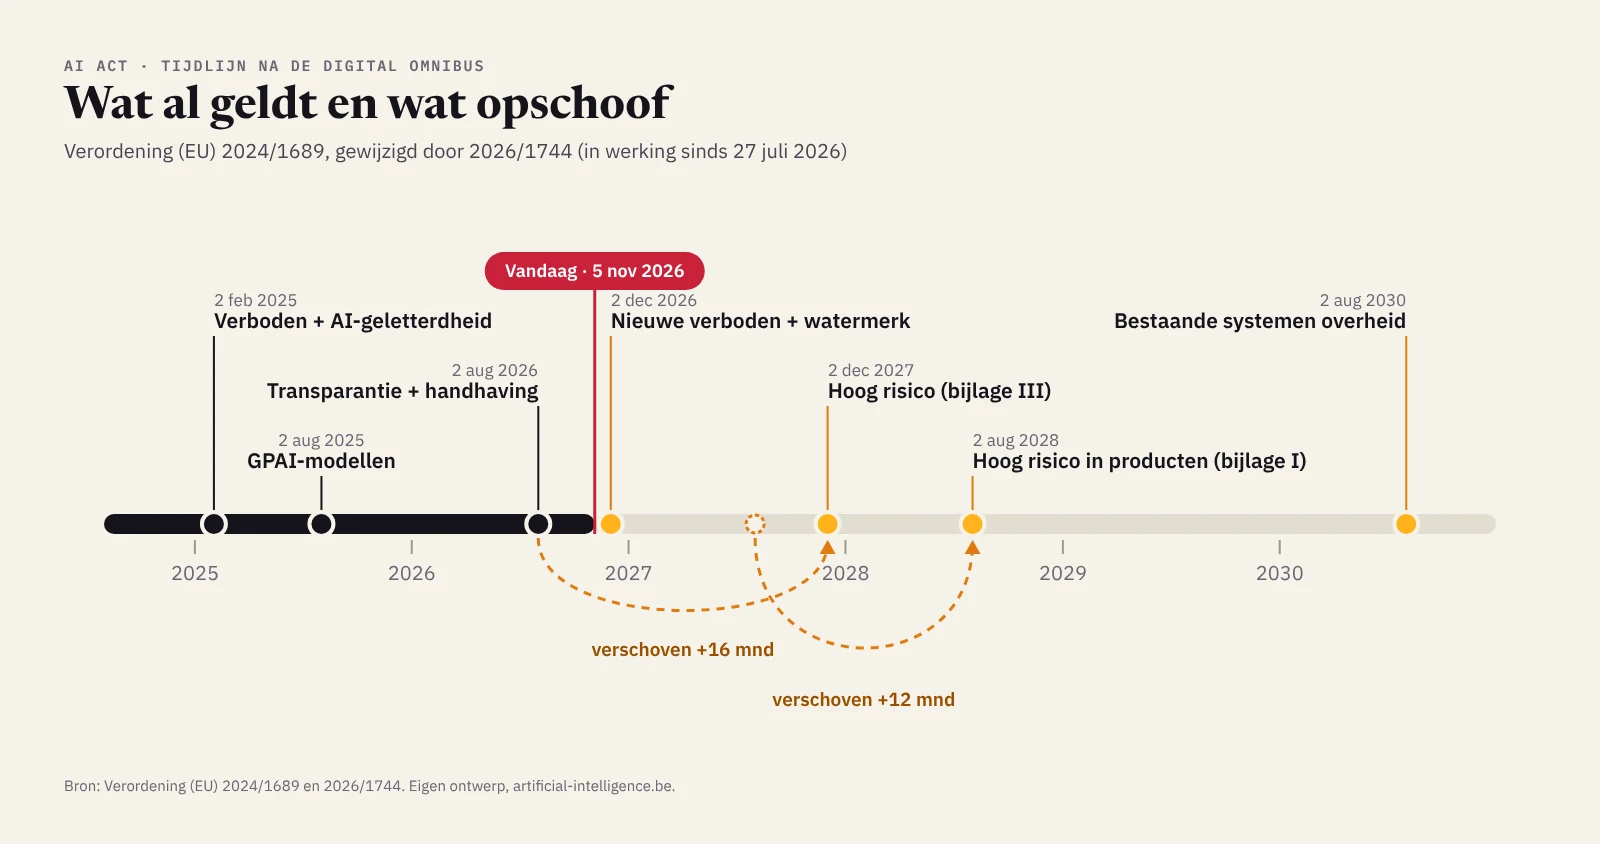
- Hoog-risico schuift op. AI-systemen uit bijlage III (werving, onderwijs, krediet, toegang tot essentiële diensten, biometrie) moeten pas vanaf 2 december 2027 voldoen in plaats van 2 augustus 2026. AI in gereguleerde producten zoals medische hulpmiddelen volgt op 2 augustus 2028.
- Twee nieuwe verboden. Vanaf 2 december 2026 is AI verboden die zonder toestemming realistische intieme beelden van echte personen maakt, zoals nudify-apps, en AI die kindermisbruikmateriaal genereert. Dat staat in de analyse van Orrick van de definitieve tekst.
- AI-geletterdheid herschreven. Je moet als aanbieder of gebruiker van AI nog altijd maatregelen nemen om je mensen AI-geletterd te maken. Je hoeft alleen geen bepaald niveau meer te garanderen. Commissie en lidstaten moeten bedrijven, en vooral kmo’s, daarbij helpen met praktijkvoorbeelden.
- Meer ruimte voor middelgrote bedrijven. De lichtere regels voor kmo’s gelden nu ook voor een nieuwe groep, de small mid-caps: bedrijven met minder dan 750 werknemers en hooguit 150 miljoen euro omzet of 129 miljoen euro balanstotaal. Zij krijgen eenvoudigere documentatie, voorrang in sandboxes en lagere boeteplafonds.
- Meer macht voor het AI Office. Het Europese AI Office houdt nu exclusief toezicht op AI-systemen die gebouwd zijn op een groot AI-model van dezelfde aanbieder, en op AI in zeer grote online platformen en zoekmachines.
- Uitstel voor watermerken van bestaande systemen. Generatieve AI die al voor 2 augustus 2026 op de markt was, krijgt tot 2 december 2026 om gegenereerde content machineleesbaar te markeren.
Wat geldt er nu al voor je bedrijf
De AI Act is een verordening. Ze geldt dus rechtstreeks in België, zonder Belgische omzettingswet. Dit zijn de data die tellen, met wat er op die dag van toepassing werd of wordt.
| Datum | Wat geldt | Voor wie |
|---|---|---|
| 2 februari 2025 | Verboden AI-praktijken en de plicht tot AI-geletterdheid | Iedereen die AI ontwikkelt of gebruikt |
| 2 augustus 2025 | Regels voor AI-modellen voor algemene doeleinden (GPAI) | Makers van modellen zoals GPT, Claude, Gemini en Mistral |
| 2 augustus 2026 | Transparantieregels (artikel 50), toezicht door nationale autoriteiten, boetebevoegdheid van het AI Office | Wie chatbots inzet, content genereert of deepfakes publiceert |
| 2 december 2026 | Twee nieuwe verboden, watermerk voor bestaande generatieve systemen | Aanbieders van beeld- en videogeneratie |
| 2 december 2027 | Hoog-risico-AI uit bijlage III | HR, onderwijs, banken, verzekeraars, publieke diensten |
| 2 augustus 2028 | Hoog-risico-AI in gereguleerde producten (bijlage I) | Makers van medische hulpmiddelen, speelgoed en liften |
| 2 augustus 2030 | Bestaande hoog-risicosystemen bij overheden | Publieke instellingen |
Vooral de regels van 2 augustus 2026 raken veel bedrijven die dachten dat de AI Act niet over hen ging. Heb je een chatbot op je website, dan moet de bezoeker weten dat hij met AI praat, tenzij dat voor de hand ligt. Publiceer je een deepfake, dan moet je dat melden. AI-gegenereerde tekst die het publiek informeert over zaken van algemeen belang label je ook, tenzij een mens hem heeft nagelezen en er redactioneel verantwoordelijk voor is. De Commissie publiceerde op 10 juni 2026 een vrijwillige praktijkcode voor het markeren en labelen van AI-content die toont hoe je dat technisch aanpakt. We bekeken eerder al wat dat betekent voor beeldgeneratie zoals ChatGPT Images.
In welke risicoklasse valt jouw AI
De wet deelt AI in volgens het risico van het gebruik, niet volgens de technologie. Hetzelfde taalmodel kan in het ene bedrijf minimaal risico zijn en in het andere hoog risico. Wat telt, is waarvoor je het inzet.
- Verboden. Sociale scoring, manipulatie die mensen schade berokkent, misbruik van kwetsbaarheden, emotieherkenning op de werkvloer of op school, gezichtsdatabanken via ongericht scrapen, biometrische indeling op gevoelige kenmerken en, vanaf december 2026, nudify-apps.
- Hoog risico. AI die beslist of mee beslist over mensen in de acht domeinen van bijlage III: biometrie, kritieke infrastructuur, onderwijs, werk en personeelsbeheer, toegang tot essentiële diensten zoals krediet en levens- of ziekteverzekering, rechtshandhaving, migratie, en justitie of democratische processen. Daarnaast AI die een veiligheidscomponent is van een gereguleerd product.
- Transparantierisico. Chatbots, generatieve AI, deepfakes, en systemen voor emotieherkenning of biometrische indeling die niet verboden zijn.
- Minimaal risico. De meeste toepassingen: spamfilters, vertaling, interne schrijfhulp, aanbevelingen in een webshop. Hier geldt vooral de algemene plicht tot AI-geletterdheid.
Er is een belangrijke uitzondering. Valt je systeem onder bijlage III, maar doet het alleen een smalle procedurele taak, of bereidt het een menselijke beslissing voor zonder die te sturen, dan is het mogelijk geen hoog risico. Die uitweg is wel streng. De Commissie publiceerde op 19 mei 2026 ontwerprichtlijnen voor de indeling en die tonen dat je de afweging moet documenteren en het systeem toch moet registreren. Profileert je systeem mensen, dan is het altijd hoog risico.
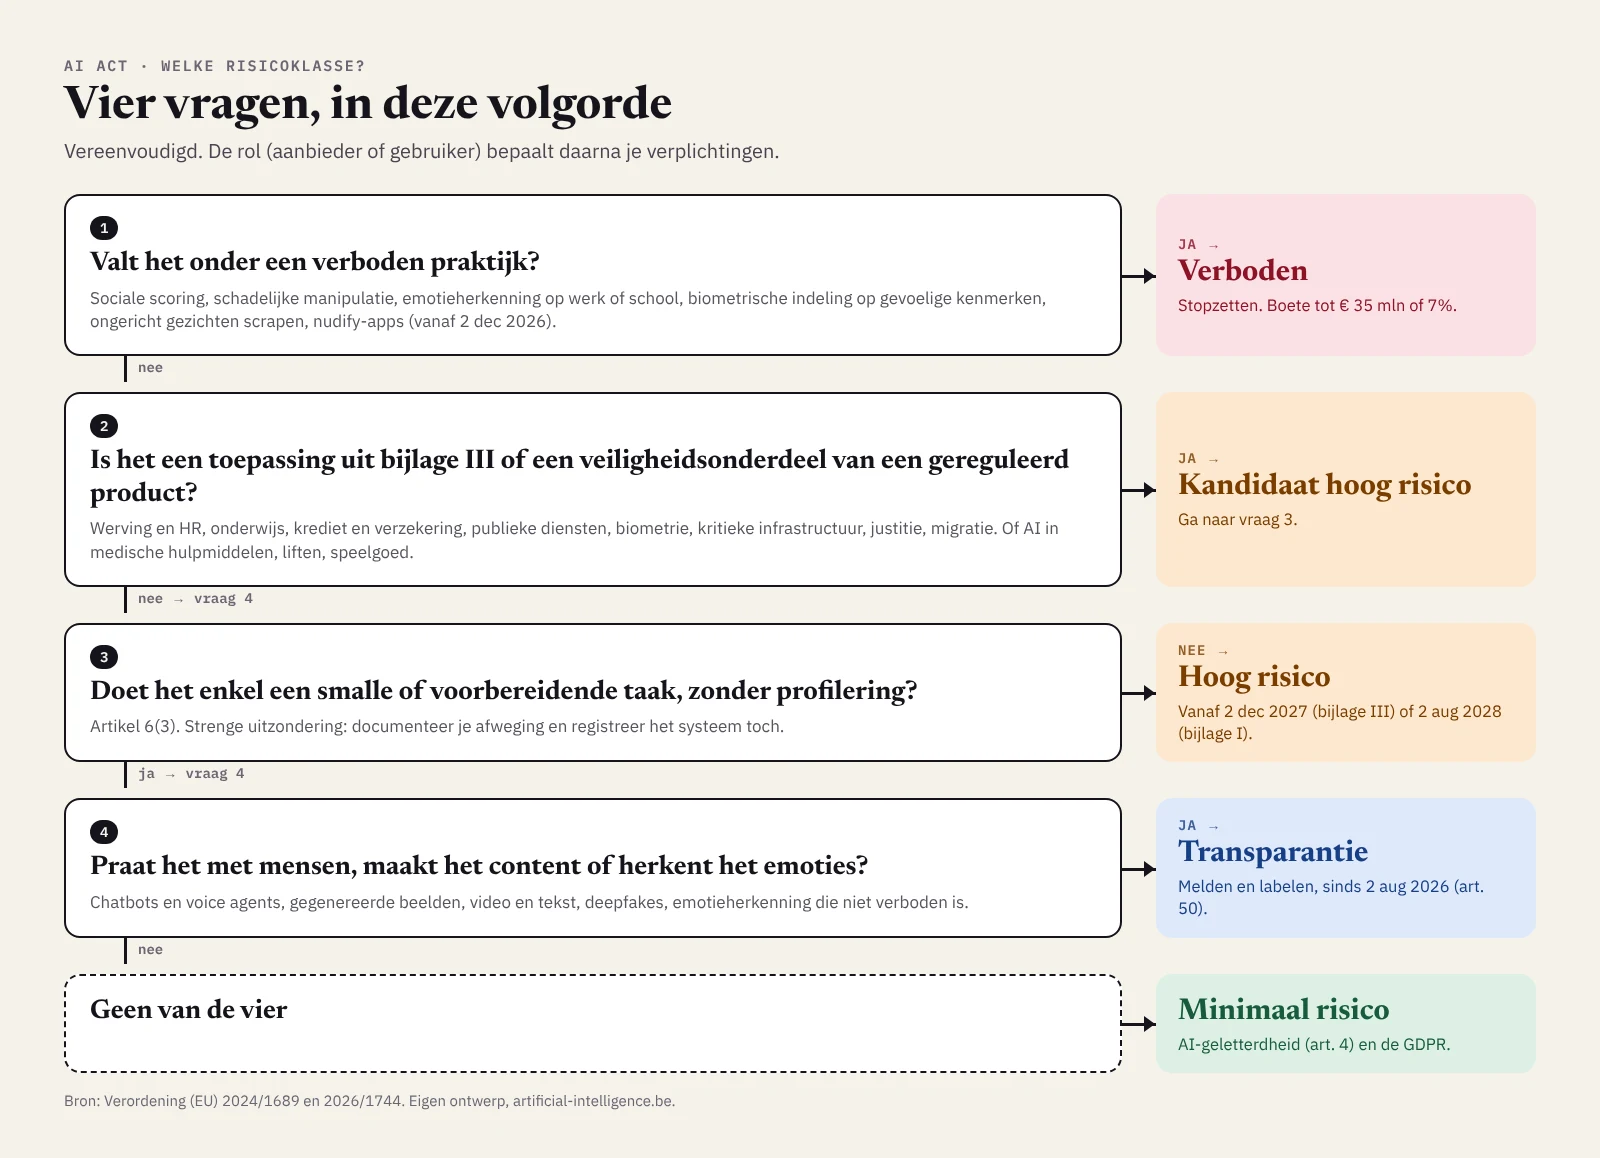
Je rol bepaalt daarna wat je moet doen. Een aanbieder ontwikkelt een AI-systeem of brengt het onder eigen naam op de markt. Een gebruiksverantwoordelijke, in de Engelse tekst de deployer, zet het in voor zijn werk. De meeste Belgische bedrijven zijn dat laatste. Wie een hoog-risicosysteem inzet, moet het gebruiken volgens de instructies, menselijk toezicht organiseren met mensen die daar de opleiding en het mandaat voor hebben, de logs minstens zes maanden bewaren, en werknemers en betrokkenen informeren. Pas je een systeem ingrijpend aan of zet je er je eigen naam op, dan word je zelf aanbieder.
Wat het kan kosten als je de regels negeert
De boetes uit artikel 99 werken in drie niveaus:
| Overtreding | Maximale boete |
|---|---|
| Een verboden AI-praktijk | 35 miljoen euro of 7% van de wereldwijde jaaromzet |
| De meeste andere verplichtingen, zoals transparantie en hoog-risico-eisen | 15 miljoen euro of 3% van de omzet |
| Onjuiste of misleidende informatie aan toezichthouders | 7,5 miljoen euro of 1% van de omzet |
Voor grote bedrijven geldt het hoogste van de twee bedragen. Voor kmo’s, en sinds de Omnibus ook voor small mid-caps, geldt het laagste. Een kmo met 4 miljoen euro omzet riskeert voor een transparantie-inbreuk dus hooguit 3% daarvan, 120.000 euro, en niet 15 miljoen. Voor de AI-geletterdheid bestaat er geen aparte Europese boete. Die sancties bepalen de lidstaten zelf.
Makers van grote AI-modellen vallen onder artikel 101 en riskeren tot 15 miljoen euro of 3%. Dat is geen theorie meer. Sinds 2 augustus 2026 kan het AI Office ingrijpen, en op 29 augustus stuurde het zijn eerste formele informatieverzoeken naar aanbieders van zulke modellen, zo meldt Matheson. Een boete was er bij het schrijven nog niet.
Hoe ver staat België
Elke lidstaat moest tegen 2 augustus 2025 een toezichthouder aanwijzen. België haalde die deadline niet, net als Nederland. Op het moment dat de transparantieregels ingingen, controleerde volgens de VRT niemand in ons land officieel of bedrijven zich aan de nieuwe regels houden. Wie een klacht had, kon alleen naar de rechtbank.
Het plan ligt er wel. Het BIPT, nu al de regulator voor telecom, post en de Digital Services Act, wordt de Belgische AI-waakhond. De FOD Economie coördineert de uitrol en werkte aan een voorontwerp van wet, dat nog door de regering en het parlement moet. Bij het schrijven van dit artikel was geen gestemde wet bekend. Een moeilijk punt is de staatsstructuur: AI in het onderwijs of in arbeidsbemiddeling valt onder de gemeenschappen en gewesten, dus het is nog niet duidelijk wie daar toezicht houdt. Verwerkt je AI persoonsgegevens, dan blijft de Gegevensbeschermingsautoriteit bevoegd via de GDPR.
Laat dat je niet in slaap wiegen. De verplichtingen gelden al, ook zonder Belgische toezichthouder. Een klant, een werknemer of een concurrent kan naar de rechter stappen, en grote opdrachtgevers vragen nu al in hun aankoopprocedures naar je AI-beleid. De FOD Economie heeft een informatiepagina voor ondernemers met een AI-check, en de Europese Commissie heeft een AI Act Service Desk met een compliance checker en de volledige wettekst.
Remt de AI Act Europese innovatie af
Het eerlijke antwoord: de wet zelf minder dan gevreesd, de uitvoering wel. Kijk naar wat er de voorbije anderhalf jaar misliep:
- De richtlijnen over wat hoog risico is, moesten er tegen 2 februari 2026 zijn. Het ontwerp kwam op 19 mei 2026, de definitieve versie staat gepland voor eind 2026.
- De eerste geharmoniseerde norm, EN 18286 over het kwaliteitsbeheersysteem, verscheen pas in oktober 2026 in het Publicatieblad. De normen voor risicobeheer, data en cyberbeveiliging zijn er nog niet.
- Lidstaten als België en Nederland hebben hun toezicht nog niet wettelijk geregeld, waardoor bedrijven niet weten bij wie ze met vragen terechtkunnen.
Die onzekerheid kost geld. Al in 2022 schatte een bevraging van appliedAI bij meer dan honderd Europese AI-start-ups de nalevingskost voor een hoog-risicosysteem op 160.000 tot 330.000 euro, en een op vijf verwachtte meer. Een recentere bevraging van ACT | The App Association, aangehaald door TechRound, meldt dat 58% van de Europese en Britse ontwikkelaars al lanceringen uitstelde door regelgeving.
Daartegenover staan drie dingen. De meeste AI valt in de laagste klasse, en de transparantieregels kosten weinig: een melding bij je chatbot en een label bij gegenereerde beelden. De Omnibus maakte de wet lichter voor kleinere en middelgrote bedrijven. En Europa investeert intussen ook: EuroHPC opende op 30 juli 2026 de oproep voor zeven AI-gigafabrieken, en de bestaande AI-fabrieken geven start-ups en kmo’s toegang tot rekenkracht. Dat Mistral zijn Large 4 als open model uitbracht, toont dat Europese spelers onder deze regels sterke modellen blijven lanceren.
Het argument uit ons artikel van 2025 houdt dus stand, met een correctie. De AI Act is een stresstest, maar de zwakste schakel bleek niet de bedrijven, wel de overheden die de regels moesten uitwerken.
Wat je nu concreet doet
Je hoeft niet te wachten tot december 2027. Dit kan je deze maand al regelen:
- Maak een inventaris. Welke AI-tools en -systemen gebruik je, wie gebruikt ze en waarvoor? Vergeet de AI in software die je al hebt niet, zoals in je CRM, je HR-pakket of je boekhouding.
- Bepaal per systeem je rol en de risicoklasse. Ben je aanbieder of gebruiker? Valt het onder een verbod, bijlage III, transparantie of minimaal risico? Noteer waarom.
- Schrap wat verboden is. Kijk vooral naar emotieherkenning bij werknemers, bijvoorbeeld in callcenter- of videosoftware. Dat is sinds februari 2025 verboden, behalve om medische of veiligheidsredenen.
- Regel de transparantie. Zet een duidelijke melding bij je chatbot en label deepfakes. Spreek met je bureau of je team af hoe je AI-beelden en -teksten markeert.
- Documenteer je AI-geletterdheid. Een opleiding per rol, een intern AI-beleid en een lijst van wie wat gevolgd heeft. Een certificaat is niet verplicht, bewijs wel nuttig.
- Bereid hoog risico nu voor. Gebruik je AI voor werving, beoordeling van personeel of kredietbeslissingen, vraag dan je leverancier hoe hij tegen december 2027 klaar zal zijn en leg dat contractueel vast.
- Vraag documentatie aan je modelleveranciers. Wie op GPT, Claude, Gemini of Mistral bouwt, heeft recht op informatie van de aanbieder. Die is daartoe verplicht sinds augustus 2025.
Een goed AI-beheersysteem helpt daarbij. Lees ook ons artikel over ISO/IEC 42001 als fundament voor AI-governance.
Wil je snel weten waar je staat? Met onze AI Act-impactcheck duid je aan welke AI je gebruikt of bouwt, hoe groot je bedrijf is en welke stappen je al zette. Je krijgt per toepassing de risicoklasse, je persoonlijke deadlines, het maximale boeterisico en een actieplan in volgorde van urgentie. De check vervangt geen juridisch advies, maar toont wel waar je moet beginnen. Je vindt de check ook op een eigen pagina: AI Act-impactcheck.
Veelgestelde vragen over de AI Act
Is de AI Act uitgesteld?
Alleen gedeeltelijk. De Digital Omnibus verschoof de hoog-risicoregels naar 2 december 2027 en 2 augustus 2028. De verboden, de AI-geletterdheid, de regels voor grote AI-modellen en de transparantieregels gelden op hun oorspronkelijke datum.
Geldt de AI Act ook als ik alleen ChatGPT of Copilot gebruik?
Ja, maar licht. Je moet je mensen AI-geletterd maken en AI-content correct labelen als je die publiceert. Zet je de tool in voor beslissingen over mensen, zoals het screenen van kandidaten, dan kan je toepassing hoog risico worden, ook al is de tool zelf algemeen.
Wie controleert de AI Act in België?
Het BIPT wordt de toezichthouder, maar bij het schrijven van dit artikel was de wet die dat regelt nog niet gestemd. Voor persoonsgegevens blijft de Gegevensbeschermingsautoriteit bevoegd. Op grote AI-modellen houdt het Europese AI Office toezicht.
Moet mijn chatbot zeggen dat hij een AI is?
Ja, sinds 2 augustus 2026, tenzij het voor een redelijk geïnformeerde gebruiker al duidelijk is. Een korte melding bij de start van het gesprek volstaat meestal.
Wat is een small mid-cap?
Een bedrijf dat geen kmo meer is, maar minder dan 750 werknemers heeft en hooguit 150 miljoen euro omzet of 129 miljoen euro balanstotaal. Zulke bedrijven krijgen sinds juli 2026 dezelfde verlichtingen als kmo’s.
De deadline die telt, staat niet in de wet
December 2027 lijkt ver weg. Toch zullen de meeste bedrijven de AI Act eerder voelen via hun klanten dan via een toezichthouder. Grote opdrachtgevers en overheden schrijven de eisen nu al in hun bestekken, en wie dan een inventaris, een risico-indeling en een opleidingsplan kan voorleggen, wint de opdracht. Je kan de AI Act zien als een last of als een checklist die je verkoopgesprek makkelijker maakt. De bedrijven die het eerste doen, zullen in 2027 nog altijd aan het inhalen zijn.