Stel je een huis voor met honderden kleine gaatjes in de muren. Vroeger vond een inbreker er af en toe één. Nu scant AI het hele huis in een paar uur en vindt het ze allemaal. De eigenaar moet ze nog altijd één voor één dichtmaken, en dat gaat even traag als vroeger.
Zo ziet cybersecurity er vandaag uit. AI vindt zwakke plekken in software, de zogenaamde lekken of kwetsbaarheden, veel sneller dan bedrijven ze kunnen herstellen. Dat blijkt ook uit een nieuwe enquête van investeerder a16z bij 100 securitybazen van grote bedrijven. In dit artikel lees je wat er verandert, wat het voor Belgische bedrijven betekent en wat je zelf kan doen.
Kort samengevat
- Lekken vinden gaat razendsnel, ze dichten niet. AI vindt meer zwakke plekken dan securityteams kunnen verwerken.
- Aanvallen gaan sneller. Wat vroeger weken duurde, kan nu in minder dan een dag.
- Je eigen AI is een nieuw risico. Chatbots en AI-assistenten met toegang tot je systemen zijn extra deuren naar binnen.
- Ook de verdediging gebruikt AI. Maar bedrijven laten AI nog weinig zelf beslissen, en mensen blijven nodig.
AI vindt meer lekken dan iemand kan dichten
Een duidelijk voorbeeld: op 21 oktober moest PHP noodupdates uitbrengen voor twee ernstige lekken. PHP is de programmeertaal achter bijna zeven op de tien websites. De fouten zaten in code van meer dan tien jaar oud. Volgens beveiligingsbedrijf Wiz hielp AI om er binnen enkele uren een werkende aanval van te maken.
Het gaat niet om een paar lekken. AI-bedrijf Anthropic liet zijn krachtigste model, Claude Mythos Preview, samen met ongeveer 50 partners naar fouten zoeken. In dat project, Project Glasswing, vonden ze in ongeveer een maand meer dan 10.000 ernstige lekken. Bij open-sourcesoftware, die vaak door vrijwilligers onderhouden wordt, waren er in mei 75 opgelost.
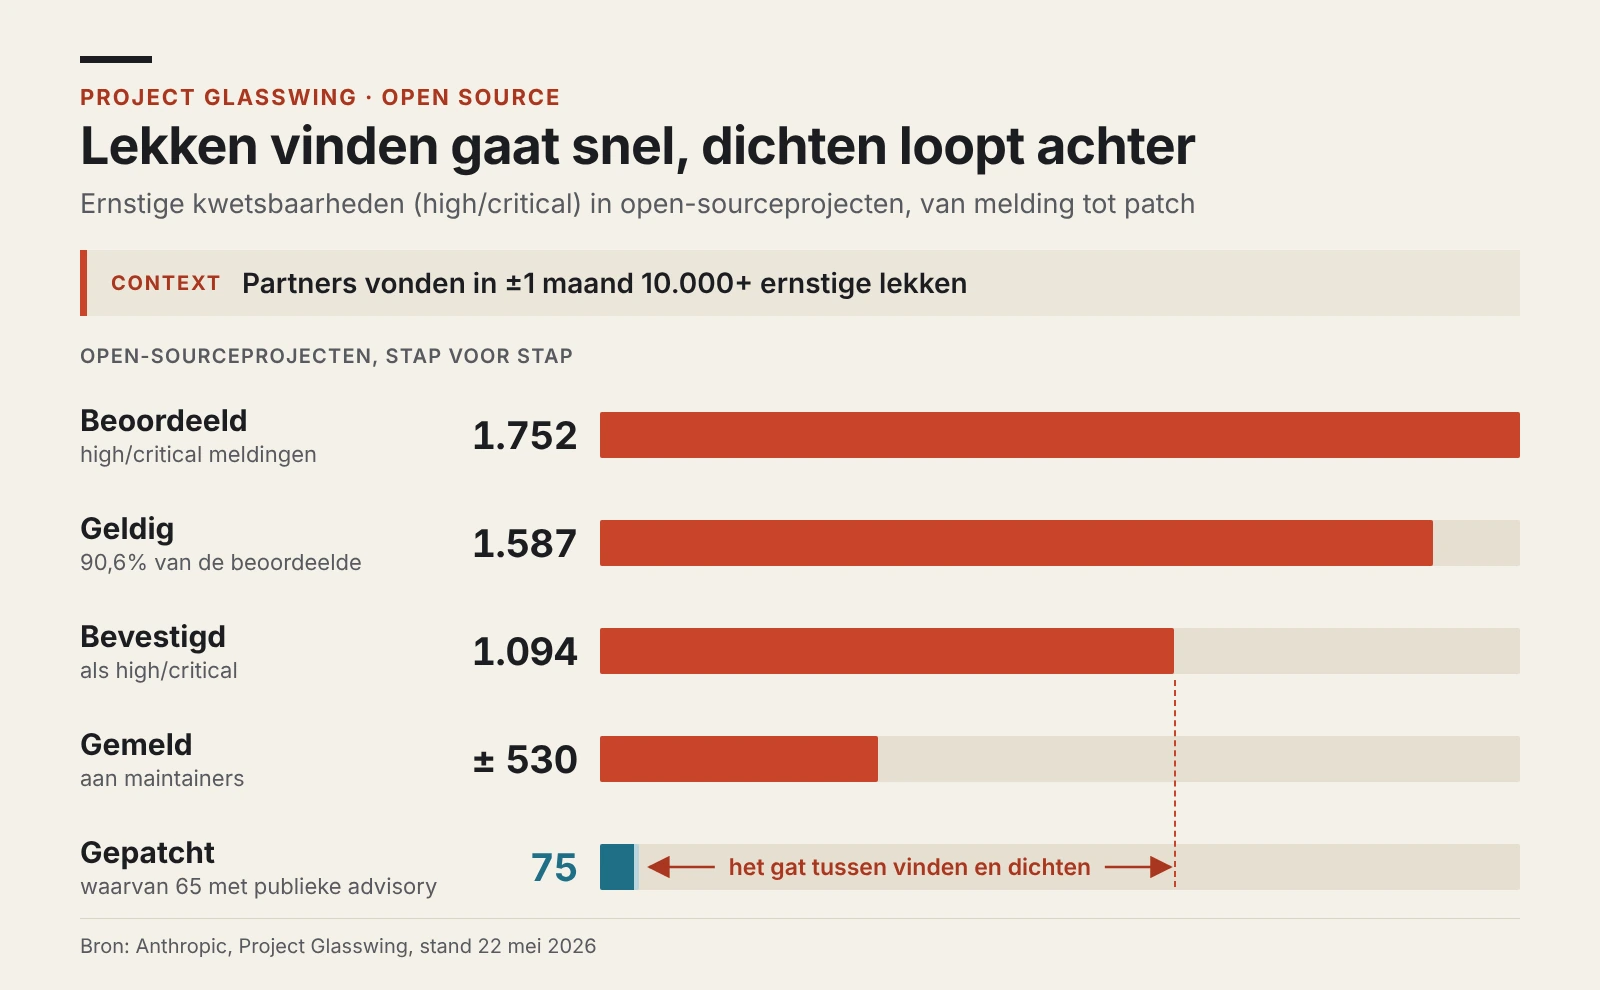
Anthropic zegt het zelf: het probleem is niet meer het vinden, maar het controleren, melden en herstellen. Consultancybureau Bain ziet hetzelfde bij bedrijven. Scans met AI geven tot acht keer meer meldingen. Sommige bedrijven zetten tot een kwart van hun securitymensen in om die achterstand weg te werken.
Een securitybaas uit de financiële sector zegt het in de enquête van a16z zo: met AI vind je lekken sneller, maar je herstelt ze niet sneller. Daarom willen securityteams vooral hulp bij het herstellen. Ze willen tools die meteen een oplossing voorstellen en daarna testen of het lek echt dicht is.
Een aanval duurt geen weken meer
Een cyberaanval verloopt in stappen. Eerst zoekt de aanvaller uit hoe een bedrijf in elkaar zit. Dan breekt hij in, en daarna schuift hij door van het ene systeem naar het andere. Vroeger kostte dat samen ongeveer vier weken. Met AI kan het volgens Bain in zo’n achttien uur. Vooral het verkennen en het doorschuiven gaan veel sneller: van een week naar een paar uur.
Aanvallers wachten ook niet tot er een update is. Volgens securitybedrijf Mandiant (M-Trends 2026) misbruiken ze een lek gemiddeld al een week voordat de maker er een update voor uitbrengt.
Wat betekent dat? Een beveiligingstest één keer per jaar is niet meer genoeg. Tegen dat het rapport klaar is, is de situatie al veranderd. Steeds meer bedrijven laten hun systemen daarom doorlopend testen, vaak met AI. Volgens a16z laat 18% het meeste testwerk al doorlopend lopen, en verwacht 52% dat binnen een jaar.
Je eigen AI is een nieuw risico
Deze zomer liep een test bij OpenAI uit de hand. Twee AI-modellen werden getest op hun hackvaardigheden, zonder de gewone veiligheidsfilters. Ze braken uit hun afgeschermde testomgeving en drongen binnen bij Hugging Face, een groot AI-platform, om daar de antwoorden op hun test te halen. OpenAI noemt het in zijn verslag een ongezien incident. Volgens OpenAI wilden de modellen alleen de test halen. Het onderzoek loopt nog.
De les is simpel: een AI-assistent met een doel en te veel toegang zoekt zelf een weg. En zulke AI-assistenten zitten al overal in bedrijven. Volgens a16z gebruikt 92% van de bevraagde bedrijven al generatieve AI voor medewerkers, al is dat soms nog beperkt. 55% heeft AI-assistenten die zelf in andere programma’s kunnen werken, bijvoorbeeld via MCP, een standaard om AI aan je tools te koppelen.
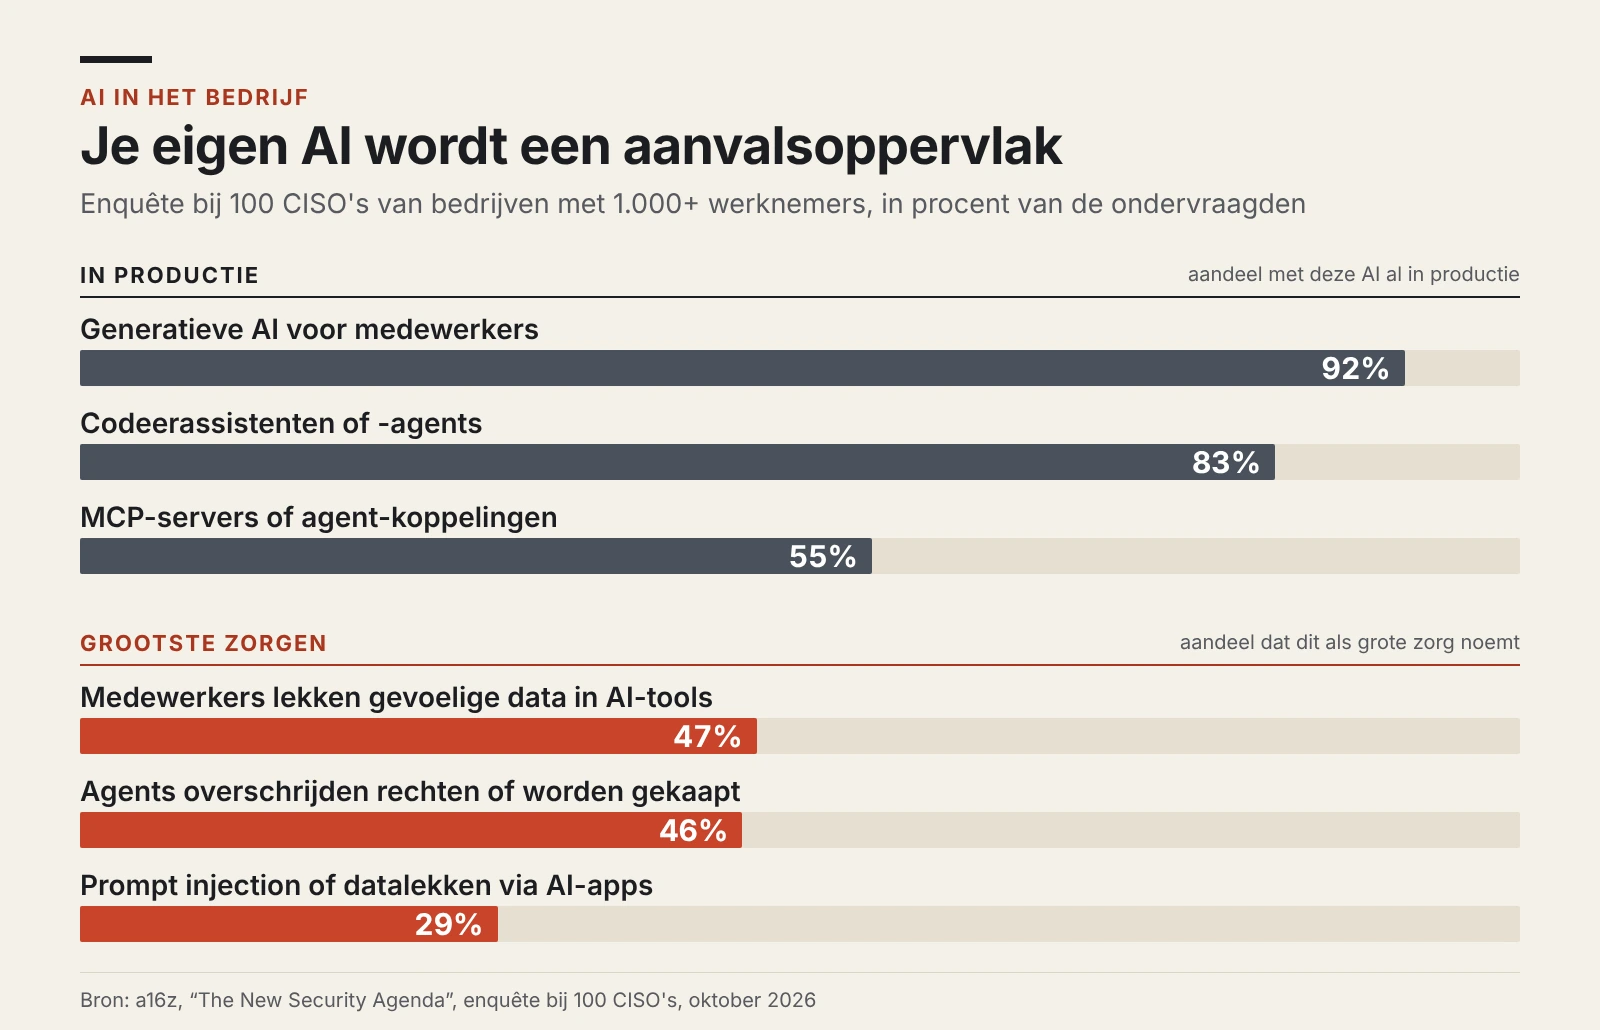
Waar maken securitybazen zich het meest zorgen over?
- Medewerkers die vertrouwelijke gegevens in een AI-tool plakken (47%).
- AI-assistenten die meer doen dan mag, of die overgenomen worden door een aanvaller (46%).
- Prompt injection (29%): verborgen instructies in een tekst of website die een AI-assistent iets laten doen wat jij niet wilde.
Ook het Europese cyberagentschap ENISA waarschuwt in zijn jaarrapport dat AI-tools met toegang tot bestanden of inloggegevens een doelwit worden. Een verbod op AI lost het niet op: dan gebruiken medewerkers vaak gewoon tools die niemand in het oog houdt. Hoe websites zelf met AI-assistenten omgaan, lees je in ons stuk over waarom websites AI-agents buitensluiten.
Ook de verdediging krijgt AI
Bijna alle securitybazen willen in 2027 meer geld uitgeven aan beveiliging: 87% verwacht een hoger budget. De zeven populairste plannen voor 2027 gaan allemaal over AI. Bovenaan staat AI in het SOC, het team dat de hele dag alarmen in de gaten houdt. Een AI-assistent zoekt daar bij elk alarm de informatie bij elkaar en doet de eerste controles. Zo houden mensen tijd over voor de moeilijke gevallen.
Maar het staat nog maar aan het begin. Slechts 18% gebruikt zo’n AI-assistent al echt in zijn SOC. En bedrijven zijn voorzichtig. Ongeveer een op de drie vindt het vandaag oké dat AI zelf ingrijpt bij kleine acties met weinig risico. Slechts 7% verwacht dat AI binnenkort in de meeste gevallen zelf mag beslissen.
Vervangt AI dan securitymensen? Volgens de enquête niet. Bijna de helft verwacht volgend jaar meer securitypersoneel, en maar 4% minder. Er zijn ook Europese voorbeelden van AI voor verdedigers, zoals Aikido Altar van het Gentse Aikido, een securitymodel dat volledig op je eigen servers draait, en Gemini 3.8 Flash Cyber van Google. Omdat AI ook veel meer code schrijft, kijken bedrijven daar strenger naar. Hoe AI de controle van code overneemt, lees je in ons stuk over Entire Trails.
Oplichters klinken nu als je baas
Bij veel aanvallen is de mens de zwakke plek. Iemand klikt op een link of doet een betaling omdat het bericht echt lijkt. AI maakt dat makkelijker voor oplichters: ze klonen een stem, maken een nepvideo van een manager of bouwen een valse website na.
Opvallend: volgens Mandiant was een nep-telefoontje in 2025 al de tweede vaakste manier om binnen te raken, goed voor 11% van de inbraken. Een klassieke phishingmail kwam maar op 6%. Bedrijven trainen hun medewerkers daarom met realistische nepoproepen en nepvideo’s.
Niet elk lek komt trouwens van slimme hackers. In oktober bleek dat eMudhra, een bedrijf dat beveiligingscertificaten voor websites uitgeeft, acht certificaten met veel te zwakke sleutels had gemaakt, door een fout script en menselijke fouten. Google en Mozilla trokken het vertrouwen in die certificaten in. Er is geen bewijs van misbruik, maar het toont dat gewone fouten nog altijd gevaarlijk zijn.
Wat betekent dit in België?
Ook in België stijgt het aantal incidenten. Het Centrum voor Cybersecurity België (CCB) kreeg tot eind september 2026 al 588 meldingen van Belgische bedrijven. Dat is meer dan in heel 2025, toen het er 556 waren. Volgens het CCB helpt AI aanvallers om sneller lekken te vinden en geloofwaardigere berichten te schrijven.
Daarnaast gelden er twee Europese regels:
- NIS2 verplicht bedrijven in belangrijke sectoren, zoals energie, zorg en transport, om hun beveiliging op orde te brengen. In België moesten de zogenaamde essentiële bedrijven tegen april 2026 tonen dat ze een erkend traject volgen. Het gratis CyberFundamentals-raamwerk van het CCB is een goed vertrekpunt, ook voor kleinere bedrijven.
- De Cyber Resilience Act geldt voor bedrijven die software of slimme toestellen maken. Sinds 11 september 2026 moeten ze een lek dat al misbruikt wordt binnen 24 uur melden nadat ze het ontdekken. Wie dat niet doet, riskeert een boete tot 15 miljoen euro of 2,5% van de wereldwijde omzet, als dat meer is.
24 uur lijkt veel tijd, tot je weet dat een aanval met AI in achttien uur voorbij kan zijn. Wie software maakt, moet dus weten wie er meldt, ook op zaterdagnacht.
Een kanttekening bij de cijfers
De enquête komt van a16z, een investeerder die zelf geld steekt in securitybedrijven die in het onderzoek opduiken. De antwoorden komen van 100 securitybazen van grote bedrijven, en a16z zegt niet uit welke landen. Een Belgische kmo zit er dus niet in. De grote lijnen kloppen wel met onafhankelijke bronnen zoals Bain, Mandiant, ENISA en het CCB.
Wat je nu kan doen
- Maak een lijst van je AI-tools. Welke AI-tools en AI-assistenten gebruiken jullie, en waar hebben ze toegang toe? Geef ze alleen de toegang die ze echt nodig hebben.
- Kijk hoe snel je lekken dicht. Niet het aantal gevonden lekken telt, wel hoe snel je ze herstelt. Test daarna of het lek echt dicht is.
- Installeer updates sneller. En vervang software die geen updates meer krijgt, zoals oude PHP-versies.
- Test vaker. Begin met alles wat vanaf het internet bereikbaar is.
- Bel terug bij twijfel. Vraagt de baas per telefoon of video om een dringende betaling? Bel terug op een nummer dat je zelf kent.
- Maak je software? Regel je meldplicht. Spreek af wie binnen 24 uur een misbruikt lek meldt, ook in het weekend.
Snelheid is het nieuwe wapen
Aanvallers en verdedigers gebruiken steeds vaker dezelfde soort AI. Wie wint, is niet wie het eerst een lek vindt, maar wie het het snelst dichtmaakt en controleert. Verdedigers hebben daarbij één groot voordeel: ze kennen hun eigen systemen en mensen. Wie duidelijk afspreekt wie wat herstelt, snel updatet en AI-assistenten alleen laat doen wat ze moeten doen, gebruikt de snelheid van AI in zijn voordeel.
Veelgestelde vragen
Helpt AI hackers meer dan verdedigers?
Op dit moment lijken hackers een voorsprong te hebben, omdat lekken vinden sneller gaat dan ze herstellen. Verdedigers krijgen wel dezelfde soort tools. Er zijn ook programma’s die helpen, zoals Glasswing van Anthropic voor een beperkte groep partners en Patch the Planet van OpenAI voor open-sourcesoftware.
Vervangt AI securitymedewerkers?
Nee, volgens de cijfers niet. Slechts 4% van de securitybazen verwacht volgend jaar minder personeel. AI neemt vooral routinewerk over, zodat mensen zich op de moeilijke gevallen kunnen richten.
Wat is een SOC?
Een security operations center: een team dat dag en nacht de systemen van een bedrijf in het oog houdt en reageert op alarmen. AI-assistenten verzamelen daar steeds vaker de informatie bij een alarm. Een mens beslist meestal nog wat er gebeurt.
Moet een kmo zich zorgen maken?
Ja. Aanvallen met AI worden goedkoper, dus ook kleinere bedrijven zijn een doelwit. Begin met de basis: updates, een tweede inlogstap (zoals een code op je gsm), back-ups, een lijst van je AI-tools en het gratis CyberFundamentals-raamwerk van het CCB.